هک ربات MEV معروف اتریوم؛ ماجرای JaredfromSubway و خطر Approval
ربات معروف MEV اتریوم چطور میلیونها دلار از دست داد؟

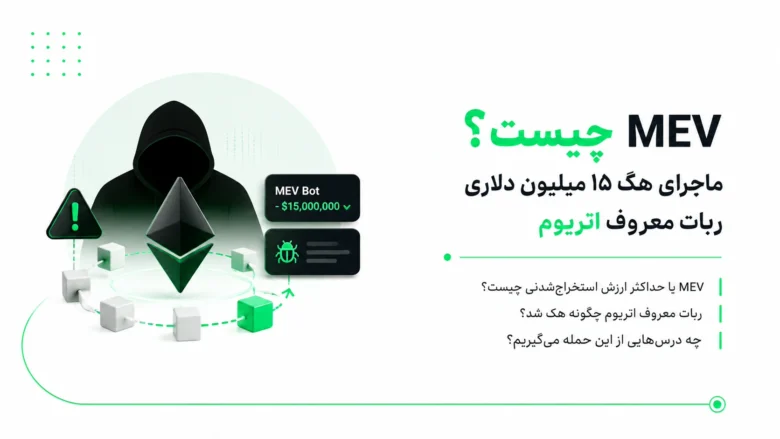
هک ربات MEV معروف اتریوم، یعنی JaredfromSubway، در ژوئن ۲۰۲۶ اتفاق افتاد. ربات MEV برنامهای خودکار است که تراکنشهای شبکه را زیر نظر میگیرد تا فرصت سود پیدا کند. این حمله از نوع Counter-MEV بود؛ یعنی این بار خود ربات شکار شد. مهاجم بازاری از توکنها و استخرهای جعلی ساخت که برای ربات شبیه فرصت سودآور بود. ربات با معامله در این بازار به قراردادهای مهاجم مجوز خرج توکن (Approval) داد. مهاجم بعداً با همین مجوزها داراییاش را خالی کرد. Blockaid و The Defiant زیان را حدود ۷.۵ میلیون دلار گزارش کردهاند و برخی گزارشها تا ۱۵ میلیون دلار. درس اصلی برای کاربر عادی این است که Approval یک مجوز باز است و باید مدیریت شود.
آخرین بهروزرسانی: ۲۶ مهر ۱۴۰۵
فهرست مطالب
MEV چیست؟
MEV مخفف Maximal Extractable Value یا «حداکثر ارزش قابل استخراج» است. یعنی ارزش اضافهای که بازیگران شبکه میتوانند با تغییر ترتیب تراکنشها در یک بلاک به دست بیاورند. اضافه و حذف کردن تراکنش هم بخشی از همین کار است. فرصتهای رایج MEV آربیتراژ، لیکوییدیشن، Front-running و Sandwich Attack هستند. آربیتراژ یعنی سود گرفتن از اختلاف قیمت یک دارایی در دو بازار. Front-running یعنی ثبت تراکنش درست پیش از معاملهی شخص دیگر.
در گذشته به این مفهوم Miner Extractable Value میگفتند. دلیلش این بود که در اثبات کار (PoW)، ماینرها چیدمان تراکنشها را کنترل میکردند. بعد از انتقال اتریوم به اثبات سهام (PoS)، این نقش به ولیدیتورها، یعنی تأییدکنندگان بلاک، رسید. نام اصطلاح هم به Maximal Extractable Value تغییر کرد تا نشان دهد پدیده مخصوص ماینرها نیست (مستندات MEV در ethereum.org).
مکانیسم MEV چگونه کار میکند؟
در اتریوم، تراکنشها پیش از ثبت نهایی وارد فضایی به نام ممپول (MemPool) میشوند. ممپول مثل صف انتظاری است که همه میتوانند آن را ببینند. جستجوگران یا Searcherها برنامهنویسان و تریدرهایی هستند که این صف را با رباتهای بسیار سریع دائم اسکن میکنند. آنها دنبال فرصت سودآوری مثل اختلاف قیمت بین صرافیها هستند. وقتی فرصتی پیدا شد، ربات تراکنش خودش را با کارمزد گس (کارمزد تراکنش در اتریوم) بالاتر میفرستد. به این ترتیب تراکنش در ترتیب بلاک جای بهتری میگیرد و ربات سود را به دست میآورد.
ربات MEV چیست و چه کاری انجام میدهد؟
ربات MEV برنامهای خودکار است که تراکنشهای شبکه و بازارهای دیفای را بررسی میکند تا فرصت سود پیدا کند. این رباتها در کسری از ثانیه مسیرهای معاملاتی مختلف را میسنجند. هدفشان ساده است: پیدا کردن اختلاف قیمت، پیشبینی اثر یک معاملهی بزرگ یا استفاده از فرصتهایی که قبل از نهایی شدن تراکنشها دیده میشود. سرعت مزیت اصلی آنهاست. همین سرعت باعث میشود معمولاً هیچ انسانی تکتک معاملهها را تأیید نکند.
Sandwich Attack چیست؟
یکی از معروفترین روشهای MEV حملهی ساندویچی است: ربات معاملهی شما را بین دو معاملهی خودش قرار میدهد. ربات یک معاملهی بزرگ را در ممپول میبیند و قبل از آن خودش میخرد تا قیمت بالا برود. بعد معاملهی قربانی با قیمت بدتر انجام میشود. ربات بلافاصله با قیمت بالاتر میفروشد و اختلاف را برمیدارد. JaredfromSubway نامش را از همین استراتژی گرفته بود و سالها از فعالترین رباتهای ساندویچی اتریوم به شمار میرفت.
فرض کنید در یک صرافی غیرمتمرکز توکن کمنقدشوندهای میخرید. حد لغزش، یعنی بیشترین تغییر قیمتی که میپذیرید، را بالا گذاشتهاید تا معامله حتماً انجام شود. تراکنش ثبت میشود، اما مقدار توکنی که میگیرید از عدد پیشنمایش کمتر است. وقتی تراکنشهای همان بلاک را در اکسپلورر نگاه میکنید، یک خرید درست قبل و یک فروش درست بعد از معاملهی خودتان میبینید. این همان ساندویچ است.
ماجرای هک ربات JaredfromSubway چه بود؟
در ۲۰ ژوئن ۲۰۲۶ همین شکارچی معروف خودش شکار شد. طبق گزارش شرکت امنیتی Blockaid، مهاجم یک بازار کامل جعلی ساخته بود. این بازار دهها قرارداد توکن داشت که خودشان را بهجای داراییهای واقعی مثل WETH، USDC و USDT جا میزدند. کنار آنها استخرهای نقدینگی ساختگی هم بود (گزارش Blockaid). استخر نقدینگی مخزنی از دو توکن است که معامله در صرافی غیرمتمرکز از آن انجام میشود. قیمتها در این استخرها طوری چیده شده بود که برای ربات شبیه آربیتراژ سودآور باشد.
ربات وارد این معاملهها شد و هر بار کمی سود هم گرفت. اما در هر معامله به قراردادهای مهاجم Approval داد و این مجوزها باز ماند. مهاجم اندازهی معاملهها را کمکم بالا برد تا مجوزهای بزرگتری جمع شود. در نهایت، با یک تراکنش از دربِ پشتیِ پنهان در همهی این قراردادهای جعلی استفاده کرد. دربِ پشتی راه مخفیای است که سازندهی قرارداد برای خودش گذاشته است. با همین تراکنش، داراییهای واقعی ربات را بیرون کشید. ربات در لحظهی تخلیه هیچ تصمیمی نگرفت. همهی انتقالها را قبلاً مجاز کرده بود، در حالی که فکر میکرد سود میکند.
ربات چقدر از دست داد؟
دربارهی رقم زیان دو عدد منتشر شده است. Blockaid و The Defiant کل دارایی خارجشده را حدود ۷.۵ میلیون دلار گزارش کردهاند (گزارش The Defiant). در مقابل، SC World به نقل از Bleeping Computer و همچنین NewsBTC رقم را تا ۱۵ میلیون دلار نوشتهاند (SC World، NewsBTC). برای همین در این مقاله زیان را «بین حدود ۷.۵ تا ۱۵ میلیون دلار» مینویسیم. رقم ۷.۵ میلیون دلار همان مقداری است که شرکت امنیتی کاشف حمله گزارش کرده است.
Approval در کریپتو چیست و چرا خطرناک است؟
وقتی در دیفای از یک قرارداد استفاده میکنید، معمولاً باید به آن اجازه بدهید مقدار مشخصی از توکن شما را خرج کند. این مجوز همان Approval است. Approval برای کارهای عادی دیفای لازم است، اما یک مجوز ایستاده است: تا وقتی استفاده یا لغو نشود، باز میماند. اگر به یک قرارداد مخرب یا ناشناس Approval بدهید، آن قرارداد میتواند تا سقف همان مجوز دارایی شما را منتقل کند.
در حمله به JaredfromSubway مسئلهی اصلی همین بود. ربات در جریان کار خودکارش مجوزهایی داد که بعداً علیه خودش استفاده شد. برای کاربر عادی هم همین منطق صدق میکند. خیلی از کاربران بدون بررسی کافی به قراردادهای مختلف Approval نامحدود میدهند. این مجوزها سالها باز میمانند.
بیشتر بخوانید: MEV چیست؟ آموزش Maximal Extractable Value، Searcher، Sandwich Attack و MEV-Boost در اتریوم
Counter-MEV یعنی چه؟
Counter-MEV یعنی استفاده از تکنیکهایی برای مقابله با رباتهای MEV یا حتی شکار کردن آنها. در این حالت، بهجای اینکه ربات از کاربران عادی سود بگیرد، مهاجم محیطی طراحی میکند که خود ربات در آن به دام بیفتد. رباتهای MEV دنبال فرصت سودآور میگردند. بعضی مهاجمان هم دنبال ضعف در منطق همین رباتها هستند. Blockaid این حمله را دقیقاً از همین نوع دانسته است.
تفاوت این هک با هکهای معمولی چیست؟
تفاوت اصلی این است که هدف مهاجم فریب منطق ربات بود، نه پیدا کردن باگ در کد.
| نوع حمله | روش معمول | تفاوت در ماجرای JaredfromSubway |
|---|---|---|
| هک قرارداد هوشمند | استفاده از باگ در کد قرارداد | تمرکز اصلی روی فریب منطق ربات بود |
| فیشینگ | فریب کاربر برای امضای تراکنش | ربات بهصورت خودکار وارد تعامل شد |
| Approval Drain | استفاده از مجوز خرج کردن توکن | مجوزها در جریان فرصت جعلی ایجاد شدند |
| Counter-MEV | شکار کردن شکارچی MEV | مهاجم از منطق فرصتیابی ربات سوءاستفاده کرد |
چرا این حمله برای امنیت دیفای مهم است؟
این اتفاق نشان میدهد ریسکهای دیفای فقط به کاربران مبتدی محدود نیست. رباتهای بسیار حرفهای هم ممکن است قربانی شوند. مشکل یک باگ ساده نبود. ترکیبی از منطق خودکار، اعتماد به مسیرهای معاملاتی جعلی و مدیریت ضعیف Approval بود. مهاجم هیچ رمزنگاریای را نشکست و هیچ کلیدی را ندزدید. فقط فهمید ربات چطور تصمیم میگیرد و محیطی ساخت که ربات خودش را خالی کند.
این موضوع برای آیندهی دیفای مهم است، چون بخش بزرگی از معاملات روی بلاکچین را رباتها و الگوریتمها انجام میدهند. امنیت فقط به بررسی کد قرارداد محدود نمیشود. منطق تصمیمگیری، تعامل با قراردادهای ناشناس و مدیریت مجوزها هم باید بررسی شوند. هرچه دیفای پیچیدهتر شود، مدلهای حمله هم پیچیدهتر میشوند.
MEV برای اتریوم خوب است یا بد؟
MEV هم فایده دارد و هم ضرر. از یک طرف، بعضی فعالیتهای MEV مثل آربیتراژ قیمتها را در بازارهای مختلف به هم نزدیکتر میکنند. لیکوییدیشن بهموقع هم به سلامت پروتکلهای وام کمک میکند. از طرف دیگر، رفتارهایی مثل Sandwich Attack باعث میشوند معاملهی کاربر عادی با قیمت نامناسبتری انجام شود. به همین دلیل MEV همزمان یک فرصت، یک مشکل و یک چالش زیرساختی برای اتریوم و دیفای است.
چطور از دارایی خود محافظت کنیم؟
کاربر عادی با دو خطر جدا سروکار دارد: مجوزهای بازی که ممکن است تخلیه شوند و رباتهایی که از معاملهاش در صرافی غیرمتمرکز سود میگیرند.
چطور ریسک Approval را کمتر کنیم؟
- به قراردادهای ناشناس Approval ندهید.
- تا حد امکان از Approval نامحدود استفاده نکنید.
- هر چند وقت یکبار مجوزهای کیف پول را بررسی و موارد قدیمی را لغو کنید.
- قبل از اتصال کیف پول به سایت ناشناس، اعتبار آن را بررسی کنید.
- برای فعالیتهای پرریسک از کیف پول جداگانه استفاده کنید.
فرض کنید یک سال پیش برای گرفتن یک ایردراپ کیف پولتان را به سایتی وصل کردهاید و به قراردادش Approval نامحدود USDT دادهاید. امروز آن سایت دیگر در دسترس نیست، اما مجوز هنوز روی زنجیره باز است. با یک ابزار بررسی مجوز میتوانید آن را پیدا و لغو کنید. این کار فقط هزینهی یک تراکنش را دارد.
محافظت از معامله در برابر رباتهای MEV
کاربران عادی بیشترین آسیب را در صرافیهای غیرمتمرکز (DEX) و از حملهی ساندویچی میبینند. این چند کار ریسک را کم میکند:
- حد لغزش پایین: لغزش قیمت (Slippage) را روی کمترین مقدار ممکن بگذارید؛ مثلاً زیر ۰.۵ درصد برای توکنهای پایدار و جفتارزهای پرعمق (بازارهایی با خریدار و فروشندهی زیاد). این کار فضای ربات برای بدتر کردن قیمت شما را کم میکند.
- RPC محافظتشده: RPC نشانیای است که کیف پول تراکنش را از طریق آن به شبکه میفرستد. برخی سرویسها مثل Flashbots Protect تراکنش را بهجای ممپول عمومی، بهصورت خصوصی برای سازندگان بلاک میفرستند. به این ترتیب رباتها پیش از ثبت آن را نمیبینند (مستندات Flashbots Protect).
- پرهیز از معاملهی بزرگ در استخر کمعمق: اگر میخواهید حجم زیادی از یک توکن کمنقدشونده یا جدید معامله کنید، آن را به چند بخش کوچکتر تقسیم کنید. معاملهی بزرگ در استخری با نقدینگی کم، طعمهی خوبی برای رباتهاست.
نکتهی مهم: اینها صرفاً جنبهی آموزشی دارند و توصیهای نیستند.
از پسانداز و سرمایهگذاری تا وام و خرید قسطی، همهی خدمات رابینهود را یکجا ببینید.
سوالات متداول دربارهی هک ربات MEV
هک ربات JaredfromSubway چه بود؟
یک حملهی Counter-MEV در ژوئن ۲۰۲۶. مهاجم با توکنها و استخرهای جعلی ربات را به معامله کشاند، از آن Approval گرفت و بعد داراییاش را تخلیه کرد.
ربات MEV در این هک چقدر ضرر کرد؟
Blockaid و The Defiant حدود ۷.۵ میلیون دلار گزارش کردهاند و برخی رسانهها تا ۱۵ میلیون دلار. رقم ۷.۵ میلیون دلار از گزارش شرکت امنیتیای است که حمله را کشف کرد.
ربات MEV چیست؟
برنامهای خودکار که تراکنشهای شبکه را بررسی میکند تا فرصتهایی مثل آربیتراژ، لیکوییدیشن یا Sandwich Attack پیدا کند.
Sandwich Attack چیست؟
حملهای که در آن ربات درست قبل و بعد از معاملهی یک کاربر تراکنش ثبت میکند تا از تغییر قیمتی که معاملهی کاربر ایجاد میکند سود بگیرد.
Counter-MEV چیست؟
حمله یا تکنیکی که بهجای کاربران عادی خود رباتهای MEV را هدف میگیرد و از منطق فرصتیابی آنها علیه خودشان استفاده میکند.
کاربران عادی چطور از ریسک Approval دور بمانند؟
فقط به قراردادهای شناختهشده Approval بدهند، از مجوز نامحدود کمتر استفاده کنند و مجوزهای قدیمی کیف پول را مرتب بررسی و لغو کنند.